Burp Suite Professional 2026.9.1 | ค้นหา แก้ไขช่องโหว่ในแอป
ดาวน์โหลดโปรแกรม Burp Suite Professional ตัวเต็มถาวร เครื่องทดสอบความปลอดภัยของเว็บแอปพลิเคชัน หาช่องโหว่ของแอป สำหรับนักพัฒนาซอฟต์แวร์หรือแอป
Burp Suite Professional คืออะไร
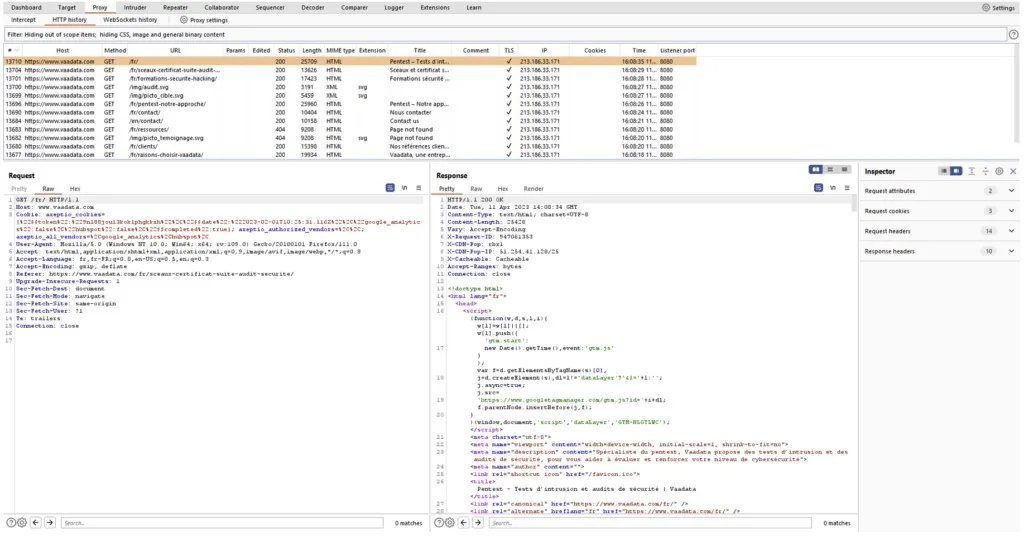
Burp Suite Professional เป็นเครื่องมือสำคัญที่ใช้ในการทดสอบความปลอดภัยของเว็บแอปพลิเคชัน (Web Application Security Testing) โดยเฉพาะที่นิยมในหมู่นักทดสอบการเจาะระบบ (Penetration Testers) และผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ เนื่องจากมีฟังก์ชันหลากหลายที่ช่วยในการค้นหาช่องโหว่ในระบบได้อย่างมีประสิทธิภาพ ใช้งานง่ายและใช้งานง่าย วิเคราะห์ สแกน ช่วยให้ผู้ทดสอบที่มีประสบการณ์ทำงานได้อย่างมีประสิทธิภาพ หน้าต่างหลักจะแสดงเครื่องมือทั้งหมดที่มีให้คุณเลือกใช้งาน และตั้งค่าแต่ละเครื่องมือตามที่คุณต้องการ แอปพลิเคชันได้รับการออกแบบมาให้ทำงานร่วมกับเบราว์เซอร์ของคุณและทำหน้าที่เป็นพร็อกซี HTTP ดังนั้นการรับส่งข้อมูล HTTP/s ทั้งหมดจากเบราว์เซอร์ของคุณจะผ่านโปรแกรม มีหน้าที่หลักในการดักจับและวิเคราะห์การสื่อสารระหว่างเบราว์เซอร์และเซิร์ฟเวอร์ ทำให้เราสามารถตรวจสอบหาช่องโหว่ต่างๆ ที่อาจนำไปสู่การโจมตีทางไซเบอร์ได้
ในโลกที่เทคโนโลยีก้าวกระโดดอย่างต่อเนื่อง การปกป้องข้อมูลและระบบจากภัยคุกคามทางไซเบอร์กลายเป็นสิ่งจำเป็นสำหรับทุกองค์กร โปรแกรมนี้คือหนึ่งในเครื่องมือยอดนิยมที่ผู้เชี่ยวชาญด้านความปลอดภัยเลือกใช้ในการทดสอบเจาะระบบ (penetration testing) และค้นหาช่องโหว่ในเว็บแอปพลิเคชันได้อย่างมีประสิทธิภาพ
Burp Suite Professional คือซอฟต์แวร์ที่พัฒนาโดยบริษัท PortSwigger ถูกออกแบบมาสำหรับนักทดสอบความปลอดภัยเชิงลึก (security professionals) โดยเน้นการตรวจสอบเว็บแอปพลิเคชันแบบเชิงรุก ครอบคลุมตั้งแต่การดักจับข้อมูล HTTP/HTTPS การแทรกโค้ด การทำ fuzzing ไปจนถึงการสแกนหาช่องโหว่ที่ซับซ้อน
คุณสมบัติ
- SQL Injection: การฉีดคำสั่ง SQL เข้าไปในช่องว่างของเว็บแอปพลิเคชันเพื่อเข้าถึงข้อมูลที่ไม่ได้รับอนุญาต
- Cross-Site Scripting (XSS): การฝังสคริปต์ที่เป็นอันตรายลงในเว็บเพจเพื่อขโมยข้อมูลผู้ใช้
- Cross-Site Request Forgery (CSRF): การหลอกล่อให้ผู้ใช้ที่ได้รับการตรวจสอบสิทธิ์แล้วดำเนินการที่ไม่ต้องการ
- Proxy: ใช้ดักจับการส่งข้อมูลระหว่างเว็บเบราว์เซอร์กับเซิร์ฟเวอร์ ทำให้สามารถวิเคราะห์และแก้ไขข้อมูลที่ส่งออกไปหรือรับเข้ามาได้
- Scanner: สำหรับการสแกนหาช่องโหว่อัตโนมัติ ซึ่งช่วยให้ค้นหาช่องโหว่ทั่วไป เช่น SQL Injection, Cross-site Scripting (XSS) และอื่นๆ
- Intruder: ใช้สำหรับการโจมตีในเชิงปริมาณ โดยส่งข้อมูลทดสอบหลายๆ แบบไปที่เป้าหมาย เพื่อค้นหาช่องโหว่ที่อาจเกิดขึ้น
- Repeater: สำหรับทดสอบคำขอที่ดัดแปลงแล้วกับเซิร์ฟเวอร์ซ้ำๆ เพื่อสังเกตผลลัพธ์
- Decoder: ช่วยแปลงข้อมูลที่เข้ารหัสหรือการเข้ารหัสให้เข้าใจง่ายขึ้น
ฟีเจอร์หลัก Burp Suite Professional
- Intercepting Proxy ฟีเจอร์หลักที่ช่วยดักและแก้ไขทราฟฟิก HTTP/HTTPS ระหว่างเบราว์เซอร์กับเซิร์ฟเวอร์ ผู้ใช้สามารถดู แก้ไข หรือส่งคำขอใหม่ เพื่อทดสอบการตอบสนองของแอปพลิเคชัน
- Burp Scanner เครื่องมือสแกนช่องโหว่อัตโนมัติที่ครอบคลุม OWASP Top 10 พร้อมการตรวจสอบโครงสร้าง DOM, input validation และการตรวจจับช่องโหว่ซับซ้อน เช่น SQLi, XSS, SSRF
- Intruder ระบบทดสอบ brute force และ fuzzing เพื่อค้นหาช่องโหว่ที่เกิดจากการจัดการ input ไม่เหมาะสม เหมาะกับการหาช่องโหว่รหัสผ่าน, parameter tampering และ logic flaws
- Repeater & Sequencer Repeater ช่วยส่งคำขอ HTTP ที่ปรับแต่งได้ซ้ำ ๆ เพื่อวิเคราะห์พฤติกรรมของแอป ส่วน Sequencer วิเคราะห์ความสุ่มของ token และ session ID เพื่อประเมินความแข็งแกร่งด้านความปลอดภัย
- Extensibility & BApp Store รองรับการติดตั้งปลั๊กอินเพิ่มเติมผ่าน BApp Store และการเขียน extension ด้วย Python, Java หรือ Ruby ทำให้สามารถปรับแต่งเครื่องมือตามลักษณะงานเฉพาะได้อย่างยืดหยุ่น
บันทึกการปรับปรุง (Changelog)
- We’ve improved how securely Burp handles external references in OpenAPI definitions. We’d like to thank 1rhino2 for reporting this.
- Fixed an issue where testing a response body match-and-replace rule against longer responses could cause Burp to become unresponsive.
- Burp AI is now available under Settings > Project > Logging, where you can configure request and response logging for it. Previously, Burp AI traffic was not captured when logging was enabled for All tools. This traffic is now included.
- Fixed an issue where Burp could fail to create projects under restrictive AppLocker or Windows Defender Application Control (WDAC) policies. Required native libraries are now loaded from the Burp installation directory instead of temporary storage.
- Fixed an issue in the Montoya API where ByteArray.indexOf(Pattern, startIndexInclusive, endIndexExclusive) could throw a StringIndexOutOfBoundsException for a valid, in-bounds range. Valid ranges no longer cause this exception.
- Burp Scanner now evaluates Content Security Policy directives more accurately, including default-src fallback behavior and directives containing unparseable source expressions. This fixes false negatives that could cause some CSP issues to be missed.
ความต้องการของระบบ (System Requirements)
- ระบบปฏิบัติการ: Windows 11 / 10 / 8.1 / 7 (และ 64-bit)
- หน่วยประมวลผล: Multi-core Intel Series or above, Xeon or AMD equivalent
- หน่วยความจำ (RAM): 4 GB (8 GB แนะนำ)
- พื้นที่ว่างในฮาร์ดดิสก์: 4 GB ขึ้นไป
ข้อมูลไฟล์ (File Info)
- ผู้พัฒนา: PortSwigger
- ใบอนุญาต: Shareware
- ภาษา: รองรับหลายภาษา
- ขนาดไฟล์: 715 MB
- เวอร์ชัน: 2026.9.1
- ประเภทไฟล์: *.rar
- อัปเดตเมื่อ: 8/10/2026
- รหัสแตกไฟล์: axeload